L'uso incauto della comunicazione mobile diventa fatale
Li usiamo ogni giorno: i nostri smartphone. Non riusciamo più a immaginare la nostra vita senza di essi, sia nella sfera privata che in quella professionale. Di solito preferiamo tenere per noi come e per cosa li utilizziamo, ma non è affatto così semplice. La sicurezza dei dispositivi mobili presenta più di un punto debole e può rappresentare un problema anche per le grandi aziende.


All'inizio di dicembre 2015, 14 persone sono state uccise in un attacco terroristico nello stato californiano di San Bernardino. Altre 21 persone sono rimaste ferite, alcune in modo grave. Poco dopo, i due autori del più grave atto di terrorismo islamico negli Stati Uniti dall'11 settembre sono stati uccisi dalla polizia. Nel corso delle indagini, l'FBI è riuscita a recuperare l'iPhone di uno dei terroristi. Tuttavia, poiché l'accesso all'iPhone era criptato, nemmeno i servizi segreti più attrezzati del mondo sono stati inizialmente in grado di decifrare i dati. Solo grazie all'aiuto di una società specializzata israeliana i dati dell'iPhone sono stati finalmente resi accessibili alle autorità. I dati erano così ben protetti da PIN e crittografia che non potevano nemmeno essere decifrati immediatamente se il dispositivo mobile veniva estratto. Ma i dispositivi mobili sono davvero così sicuri? La risposta è chiaramente negativa! L'utente medio, in particolare, spesso non è consapevole di quante vulnerabilità abbia un dispositivo mobile e quindi di quante superfici di attacco abbia per terzi malintenzionati.
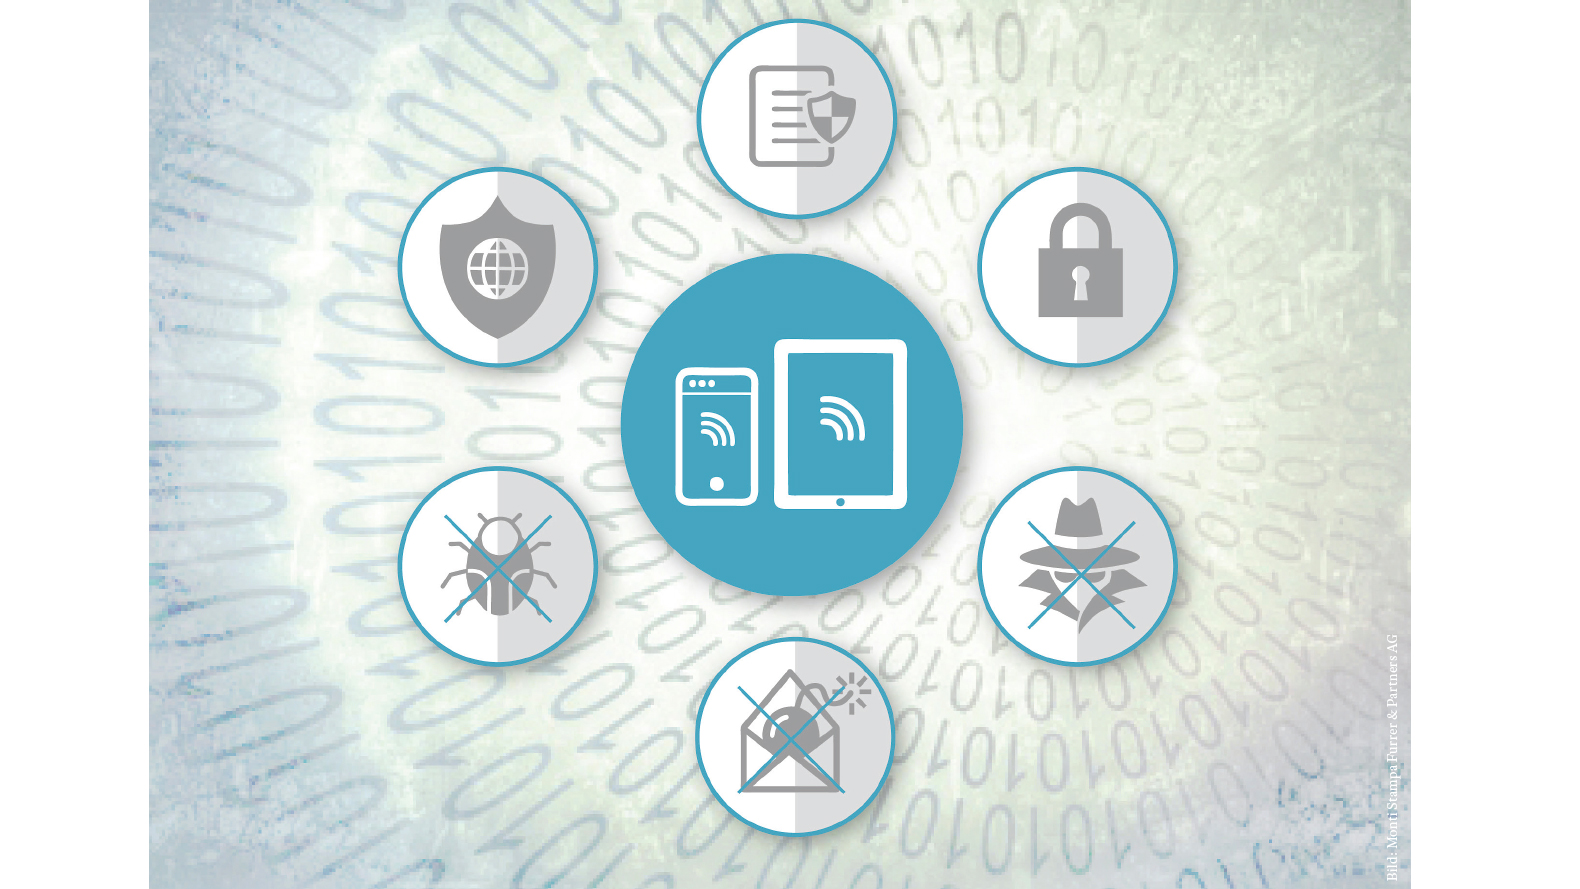
Tutte le vulnerabilità rappresentano una minaccia crescente per privati e aziende. Questo perché i criminali possono accedere a dati sensibili accedendo ai dispositivi mobili.Quando parliamo di dispositivi mobili, intendiamo sia i telefoni cellulari che i tablet. Poiché i dispositivi mobili spesso fungono anche da portafogli digitali, in caso di attacco riuscito a un dispositivo mobile è possibile accedere quasi senza difficoltà alle informazioni relative a carte di credito e conti bancari. Tuttavia, anche numerose password per gli account Internet, per l'archiviazione di dati su cloud come Dropbox o per i social media come Facebook o LinkedIn possono essere facilmente lette se un iPhone, ad esempio, non viene maneggiato con sufficiente cura. I dispositivi mobili sono anche vittime frequenti di ransomware. Il malware installato da un aggressore su un dispositivo mobile blocca l'accesso a determinati file come foto, video e file audio o addirittura al disco rigido e chiede all'utente un riscatto per rilasciare i dati. L'ultimo esempio è il malware "Wanna Cry", che cripta i dati degli utenti e poi chiede loro di pagare dei bitcoin per riavere i propri dati. Secondo gli ingegneri di Kudelski Security, le aree di vulnerabilità dei dispositivi mobili sono quattro: la rete, le applicazioni utilizzate, il rispettivo sistema operativo e l'hardware del dispositivo mobile.
WiFi pubblico: più pericoloso del previsto
Una delle principali vulnerabilità di questi dispositivi è l'utilizzo di reti esterne. Le reti esterne, come gli hotspot WiFi, spesso aprono la porta agli aggressori per accedere ai dati degli utenti dei dispositivi mobili. Chi non si è mai collegato a un hotspot che offre una connessione Internet gratuita mentre è in vacanza? Se lo avete fatto, avete rischiato negligentemente che terzi potessero leggere i vostri dati personali o addirittura accedere direttamente al vostro cellulare o tablet. Questo delicato utilizzo delle reti WiFi pubbliche è ormai un'esigenza diffusa per rimanere costantemente online gratuitamente. Il pericolo deriva principalmente dal cosiddetto spoofing di rete (autenticazione). Ciò significa che l'utente viene ingannato da un nodo WiFi presumibilmente affidabile. Si tratta di infiltrarsi nei dispositivi mobili degli utenti fingendo l'identità affidabile di un nodo di accesso WiFi. Si tratta di un metodo popolare per i criminali informatici, in quanto consente loro di accedere ai dati sensibili degli utenti senza essere notati. L'etichetta "Free WiFi" va quindi presa con le molle, poiché non è possibile verificare effettivamente il fornitore dell'accesso a Internet o le sue intenzioni. Inoltre, gli attacchi man-in-the-middle possono essere utilizzati per intercettare il traffico di dati tra due partner di comunicazione da parte dell'aggressore, che agisce come intermediario nella rete, e reindirizzarlo a un server manipolato o a un sito web pericoloso con un pretesto.
Applicazioni: amiche o nemiche?
Le app sono probabilmente uno degli elementi più importanti di ogni dispositivo mobile. Oggi esiste un'applicazione per quasi tutte le esigenze. È difficile immaginare di comunicare senza WhatsApp o Facebook, di viaggiare senza controllare l'app mobile delle FFS o di pagare una fattura appena ricevuta senza un'app di pagamento. Sebbene le app mobili semplifichino enormemente la nostra vita privata e professionale, i pericoli sempre più sofisticati sono in agguato. Le app, infatti, consentono ai criminali informatici di installare facilmente software dannoso sui dispositivi mobili. Come si può vedere chiaramente con Android, l'enorme numero di app e di app store rappresenta un rischio considerevole per la sicurezza dei dispositivi mobili. Molti utenti di dispositivi mobili scaricano app che non sono soggette a un sufficiente controllo di qualità. In particolare, le app pretestuose, che non sono altro che copie di app note, sono molto difficili da riconoscere per gli utenti. I criminali informatici possono così installare spyware sui dispositivi mobili senza essere notati. Ciò consente, ad esempio, di accedere direttamente alla videocamera dell'utente senza che questi se ne accorga. Inoltre, le app di solito registrano automaticamente la posizione dell'utente. I criminali possono quindi non solo determinare la posizione esatta, ma anche dedurre l'attività corrente dell'utente.
Come un formaggio Emmental
Le falle nella sicurezza dei sistemi operativi Android e iOS sono paragonabili a un formaggio Emmental. Una delle principali minacce alla sicurezza di un dispositivo mobile è il suo sistema operativo. Spesso viene utilizzato come porta d'accesso per gli attacchi, come nel caso dello spyware Pegasus, che ha sfruttato tre vulnerabilità di iOS. Attraverso una vulnerabilità nel browser web Safari e altre due vulnerabilità nel cuore del sistema operativo mobile iOS, gli aggressori sono stati in grado di leggere i messaggi e le e-mail, tracciare le chiamate, intercettare le password, effettuare registrazioni audio e tracciare la posizione dell'utente, tra le altre cose. Tuttavia, Android è noto per essere il sistema operativo più insicuro al mondo. Solo lo scorso anno sono state scoperte 523 vulnerabilità di sicurezza. L'ultimo virus si chiama Judy, che è stato installato sul dispositivo mobile utilizzando un'applicazione dell'azienda sudcoreana Kiwini. Secondo gli esperti, fino a 36 milioni di dispositivi sono stati infettati da questo virus, per lo più all'insaputa del proprietario del dispositivo. Questo malware non prende di mira i dati delle sue vittime, ma genera clic sulle pubblicità di Google attraverso una finestra nascosta. Gli sviluppatori del malware traggono profitto dalla frode dei clic, poiché gli annunci provengono dalla loro homepage. Anche Cloak and Dagger è un malware più recente su Android. Gli hacker possono utilizzarlo per generare notifiche invisibili sullo schermo che passano inosservate all'utente. Cloak and Dagger consente la registrazione inosservata dei tasti premuti, il furto di dati sensibili e l'installazione di app aggiuntive che possono dare accesso a quasi tutte le funzioni. Tuttavia, grazie a un processo di sicurezza di qualità molto rigido, le app dell'App Store di Apple hanno un livello di sicurezza molto più elevato. Ogni nuova app deve essere sottoposta a un complesso test di sicurezza da parte di Apple. Solo allora viene rilasciata per l'uso nell'App Store.
Se l'hardware è infetto, sarà costoso
Anche l'hardware di un dispositivo mobile non è esente da vulnerabilità di sicurezza. L'anno scorso si è saputo che quasi 900 milioni di dispositivi Android erano affetti da una vulnerabilità di sicurezza nei chipset del fornitore Qualcomm. Per chipset si intendono diversi circuiti integrati che insieme svolgono uno o più compiti in un dispositivo mobile, come ad esempio il GPS o i sensori del dispositivo. Se le vulnerabilità vengono sfruttate, gli aggressori hanno accesso completo all'intero dispositivo mobile e possono quindi facilmente manipolare il software del chipset e installare applicazioni dannose direttamente sul dispositivo mobile. Poiché tali vulnerabilità nei chipset sono preinstallate sui rispettivi dispositivi mobili, colmare una lacuna di sicurezza è un processo molto lungo e costoso. Nel peggiore dei casi, il dispositivo mobile deve essere completamente sostituito. Fino a quando non sarà nuovamente disponibile un nuovo dispositivo con l'aggiornamento di sicurezza, dovrà essere ripercorsa l'intera catena logistica dalla fabbrica al cliente.
Datori di lavoro in pericolo
Gli utenti di dispositivi mobili non si rendono conto che l'uso privato delle comunicazioni mobili può mettere a rischio anche il loro datore di lavoro. Gli utenti privati di dispositivi mobili spesso non proteggono adeguatamente i loro dispositivi con un PIN o una password adeguati. Quando esiste una password, spesso è creata secondo lo schema "12345", cioè non offre una protezione sufficiente contro le persone non autorizzate. In generale, gli utenti tendono a proteggere il proprio cellulare o tablet solo con l'autenticazione a fattore singolo. Ciò significa che è necessario un solo livello di sicurezza, ad esempio una password, per proteggere il dispositivo mobile dagli aggressori. L'autenticazione a due fattori, in cui due livelli di sicurezza proteggono il dispositivo mobile da terzi criminali, sarebbe molto meglio. Ad esempio, per accedere ai sistemi di e-banking si utilizzano spesso token di sicurezza o codici SMS, oltre all'inserimento di nome utente e password. Anche le impronte digitali, gli scanner dell'iride o il GPS possono garantire una maggiore sicurezza oltre alla password. Senza l'autenticazione a due fattori, ai professionisti spesso bastano pochi secondi per decifrare una semplice password. Utilizzando il "metodo della forza bruta", il software prova tutte le possibili combinazioni di caratteri fino a trovare la password. Con una password di sei lettere (minuscole), una CPU quadrupla ha bisogno di soli 6,8 secondi per decifrare la password. Questo è stato esattamente ciò che si è rivelato fatale per la società internet Yahoo nel 2014. I criminali informatici sono riusciti a rubare almeno mezzo miliardo di dati degli utenti, che hanno poi messo in vendita sulla darknet per un buon prezzo.
È sempre più difficile distinguere tra uso privato e uso aziendale. Nelle aziende, i dispositivi mobili sono di solito l'anello più debole della catena della sicurezza e vengono ancora trascurati e protetti in modo inadeguato. Il problema è che l'uso privato e aziendale dei dispositivi mobili rende difficile differenziare i due mondi e controllarli in un ambiente aziendale. Ciononostante, le aziende stanno iniziando a limitare sempre più l'uso dei dispositivi mobili o a proteggerli meglio da un uso improprio.
Il phishing può essere ridotto in modo massiccio
I dispositivi mobili sono la principale porta d'accesso per gli attacchi di phishing e social engineering. La manipolazione mirata dei dipendenti causa ogni anno danni per miliardi. Esempi recenti dimostrano che è possibile rubare molto denaro alle grandi aziende: Il produttore di giocattoli Mattel ha perso tre milioni di dollari americani attraverso l'ingegneria sociale nel 2016, mentre il fornitore di automobili Leoni ha perso addirittura 40 milioni di euro. Secondo l'FBI, anche il già citato attacco alla sicurezza di Yahoo ha avuto origine da un'e-mail di phishing inviata a un dipendente di Yahoo. Anche piccole e grandi aziende svizzere come RUAG, Digitech, Galaxus e altre sono state gravemente colpite in passato. Ad esempio, gli hacker russi sono presumibilmente riusciti a rubare 20 gigabyte di dati dall'azienda di difesa RUAG con l'aiuto di un malware della famiglia Turla, causando un danno corrispondente. In un recente studio di KPMG, l'88% delle aziende svizzere intervistate ha dichiarato di essere stato vittima di un attacco informatico negli ultimi dodici mesi. Si tratta di un aumento di circa il 34% rispetto all'anno precedente. Per oltre la metà delle aziende (56%), l'attacco ha comportato l'interruzione delle attività commerciali e per oltre un terzo (36%) delle aziende intervistate, l'attacco ha comportato un danno finanziario diretto.
Le ragioni del successo del phishing e del social engineering non sono solo i dipendenti creduloni, ma in molti luoghi manca anche la formazione per sensibilizzare i dipendenti sui pericoli del social engineering. Una volta che gli aggressori hanno infettato un singolo dispositivo mobile con il malware, possono accedere rapidamente all'intera rete aziendale e scaricare o modificare indisturbati i dati sensibili.
La maggior parte delle aziende non dispone di una whitelist per le applicazioni autorizzate e sicure. Di conseguenza, i dipendenti non dispongono di un quadro vincolante per il download di applicazioni affidabili. In assenza di tali restrizioni, le app dannose di terze parti trovano spesso spazio nei telefoni cellulari e nei tablet personali o addirittura di proprietà dell'azienda. Inoltre, spesso le aziende non aggiornano regolarmente i loro sistemi software. Questo rende più facile per gli aggressori accedere a informazioni importanti sulle lacune di sicurezza esistenti. Inoltre, le aziende sono spesso relativamente lente quando si tratta di aggiornare il proprio software. Pur essendo a conoscenza di una vulnerabilità di sicurezza, le aziende spesso presumono di essere le uniche a conoscerla. Di conseguenza, molte vulnerabilità non vengono migliorate per anni. In media, passano 153 giorni dal momento in cui una vulnerabilità viene scoperta a quello in cui viene chiusa nell'organizzazione.
Modelli di business digitali molto a rischio
I dispositivi mobili sono spesso la prima cosa che si usa al mattino e l'ultima che si tiene in mano prima di andare a letto. Secondo uno studio, le persone guardano il cellulare in media 88 volte al giorno e sbloccano un'applicazione 53 volte. Poiché l'uso dei dispositivi mobili sta diventando sempre più intenso, anche la minaccia di attacchi informatici sta aumentando rapidamente. Paradossalmente, nonostante l'arrivo sul mercato di nuovi modelli di business digitali con dispositivi mobili e app sempre più innovativi, i privati e le aziende pensano ancora troppo poco alla loro sicurezza. Nello studio di KPMG, circa il 65% delle aziende svizzere intervistate ha dichiarato di non lavorare sistematicamente su misure di sicurezza informatica di facile utilizzo. Solo il 53% delle aziende intervistate ha dichiarato di riconoscere gli attacchi e di essere in grado di reagire in modo adeguato. Inoltre, solo l'11% si rivolge a specialisti adeguati. Per gli aggressori è quindi ancora troppo facile accedere a dati altamente sensibili di privati e aziende, perché la protezione è inesistente o non soddisfa gli standard necessari. A cosa servono quindi la trasformazione digitale e l'uso di nuove tecnologie come la stampa 3D, i pagamenti mobili o l'Industria 4.0 se non si attribuisce sufficiente importanza alla protezione delle comunicazioni mobili e delle infrastrutture critiche? Le persone, il loro comportamento e l'uso della tecnologia mobile ostacolano una protezione efficace. Una formazione specifica di sensibilizzazione in azienda è una misura adeguata per modificare il comportamento umano con i dispositivi mobili. È indispensabile formare e aumentare l'efficacia delle misure di sicurezza nell'uso della comunicazione mobile, affinché il progresso tecnico non metta a repentaglio le persone e il loro ambiente a lungo termine - e meglio ieri che domani. (Franco Monti)
Questo articolo è apparso per la prima volta nel rapporto di settore "Madia Trends I" del 14 luglio 2017
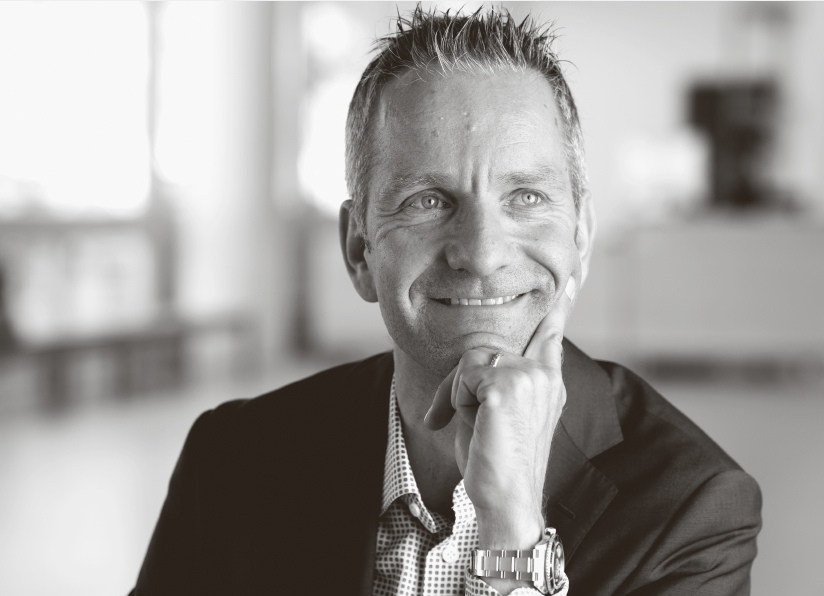 L'autore: Dopo molti anni come partner di società di consulenza internazionali, all'inizio del 2016 Franco Monti ha fondato la propria società, Monti Stampa Furrer & Partners AG, specializzata in sicurezza informatica e normative sulle telecomunicazioni. Franco Monti ha messo a disposizione il suo bagaglio di esperienze anche nei settori delle telecomunicazioni, dei media e dell'energia, tra gli altri. Franco Monti ha iniziato la sua carriera professionale alla AT&T, per poi diventare vicedirettore generale di un'azienda tecnologica e membro del Consiglio di amministrazione di una start-up e di una società di costruzioni. È presidente della Swiss Mobile Association (Smama) e ha conseguito una laurea in ingegneria presso l'ETH e una lic. oec. HSG. |
Grafica: Monti Stampa Furrer & Partners AG, Foto: zVg