Une utilisation irréfléchie de la communication mobile est fatale
Nous les utilisons tous les jours : nos smartphones. Nous ne pouvons plus imaginer notre vie sans eux, que ce soit dans notre vie privée ou professionnelle. En général, nous préférons garder pour nous la manière dont nous les utilisons et à quelles fins, mais ce n’est pas si simple. La sécurité des appareils mobiles présente plus d’une faille et peut même devenir un problème pour les grandes entreprises.


Début décembre 2015, 14 personnes ont été tuées lors d'une attaque terroriste dans l'État de San Bernardino, en Californie. Vingt et une autres personnes ont été blessées, parfois grièvement. Peu de temps après, les deux auteurs de l'acte terroriste islamiste le plus grave aux États-Unis depuis le 11 septembre ont été abattus par la police. Au cours de l'enquête, le FBI a pu mettre la main sur l'iPhone d'un terroriste. Mais comme l'accès à l'iPhone était crypté, même le service secret peut-être le mieux équipé au monde n'a pas réussi à décrypter les données. Ce n'est qu'avec l'aide d'une entreprise spécialisée d'Israël que les données de l'iPhone ont finalement pu être rendues accessibles aux autorités. En effet, grâce au code PIN et au cryptage, les données étaient si bien protégées qu'elles ne pouvaient pas être décryptées immédiatement, même en cas d'extraction de l'appareil mobile. Mais les appareils mobiles sont-ils vraiment aussi sûrs ? La réponse est clairement négative ! L'utilisateur moyen ne se rend souvent pas compte du nombre de points faibles et donc de surfaces d'attaque pour des tiers malveillants dont dispose un appareil mobile.
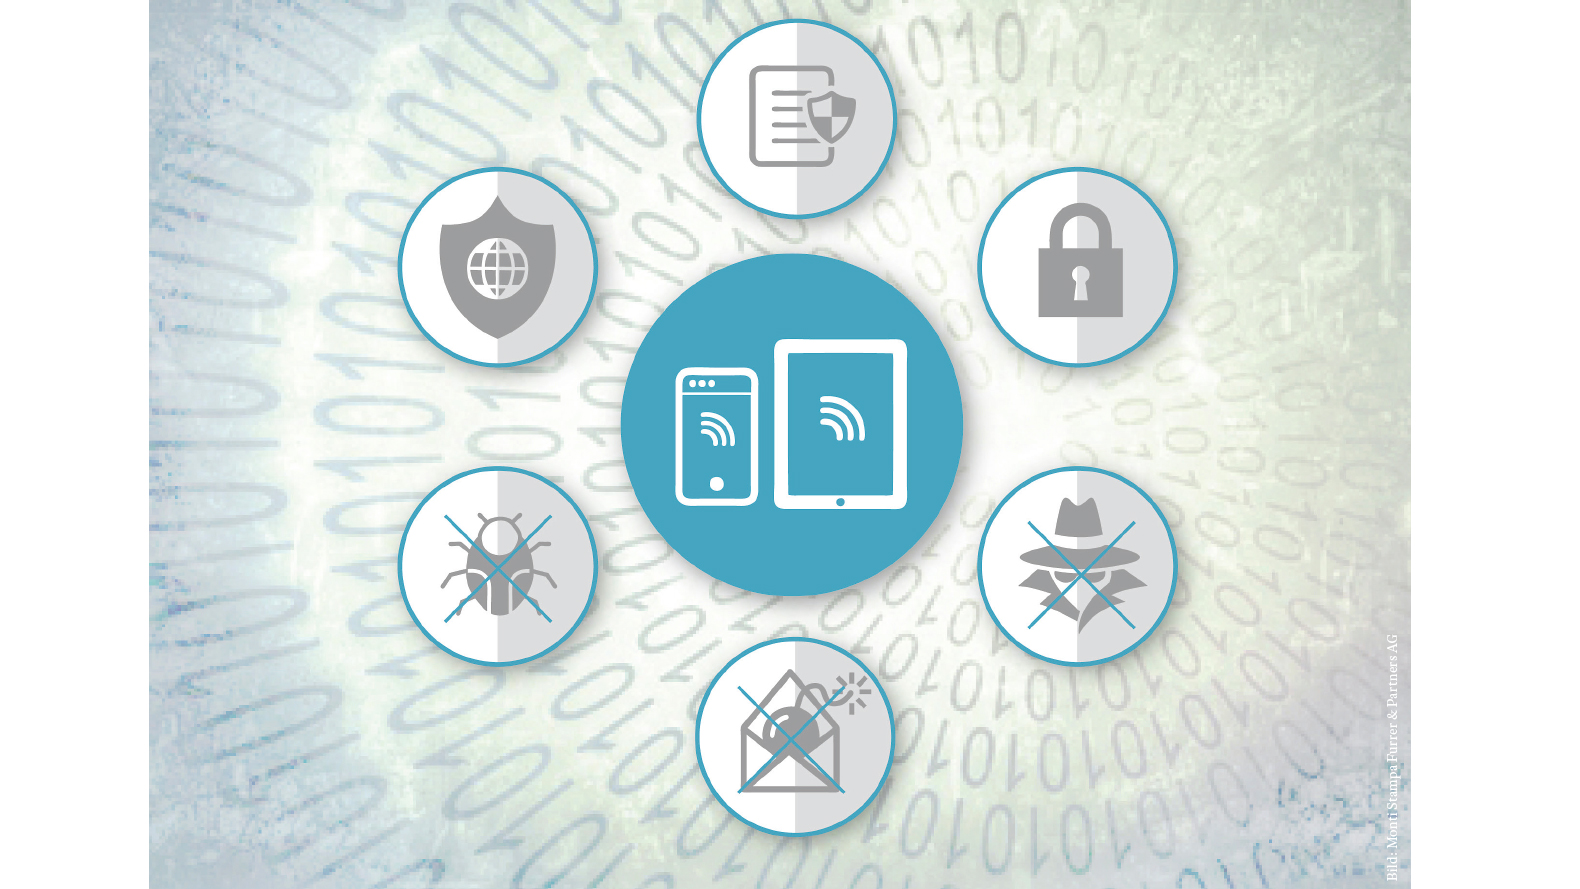
Toutes les vulnérabilités représentent un danger croissant pour les particuliers et les entreprises. En effet, en accédant à l'appareil mobile, les pirates criminels peuvent accéder à des données sensibles.Lorsque l'on parle d'appareils mobiles, il s'agit à la fois des téléphones portables et des tablettes. Comme les appareils mobiles font souvent office de porte-monnaie numérique, une attaque réussie sur un appareil mobile permet d'accéder presque sans problème aux informations relatives aux cartes de crédit et aux comptes bancaires. Mais de nombreux mots de passe de comptes Internet, d'espaces de stockage de données dans le nuage comme Dropbox ou de médias sociaux comme Facebook ou LinkedIn peuvent également être facilement lus si l'utilisation d'un iPhone, par exemple, n'est pas suffisamment prudente. De plus, les appareils mobiles sont souvent victimes de ransomware. Un logiciel malveillant installé par un pirate sur l'appareil mobile bloque l'accès à certains fichiers tels que les photos, les vidéos et les fichiers audio, voire même à leur disque dur, et exige de l'utilisateur une rançon pour libérer les données. Le dernier exemple en date est le logiciel malveillant "Wanna Cry", qui crypte les données des utilisateurs et leur demande ensuite de payer des bitcoins pour y accéder à nouveau. Selon les ingénieurs de Kudelski Security, il existe quatre domaines de vulnérabilité dans les appareils mobiles : le réseau, les applications utilisées, le système d'exploitation correspondant et le matériel de l'appareil mobile.
WiFi public : plus dangereux que prévu
L'une des principales vulnérabilités de ces appareils est l'utilisation de réseaux externes. Ainsi, les réseaux externes, tels que les hotspots Wi-Fi, ouvrent souvent la porte aux pirates pour accéder aux données des utilisateurs d'appareils mobiles. Qui ne s'est pas déjà connecté en vacances à un hotspot offrant une connexion Internet gratuite ? Si on l'a déjà fait, on a risqué par négligence que des tiers puissent lire des données personnelles ou même avoir un accès direct au téléphone portable ou à la tablette. Cette utilisation délicate des réseaux WiFi publics est aujourd'hui un besoin très répandu pour rester en ligne gratuitement et en permanence. Le danger vient en premier lieu de ce que l'on appelle l'usurpation de réseau (authentification). Cela signifie que l'utilisateur est trompé par un nœud WiFi prétendument fiable. Il s'agit de s'introduire dans les appareils mobiles des utilisateurs en simulant l'identité d'un nœud d'accès WiFi digne de confiance. Pour les cybercriminels, il s'agit d'un moyen très apprécié, car il leur permet d'obtenir des données sensibles des utilisateurs sans qu'ils s'en aperçoivent. Le label "Free WiFi" doit donc être utilisé avec prudence, car il est impossible de vérifier le fournisseur d'accès à Internet et ses intentions. De plus, grâce aux attaques de l'homme du milieu, le trafic de données entre deux partenaires de communication peut être intercepté par le pirate qui agit en tant qu'intermédiaire dans le réseau et être détourné de manière ciblée et inaperçue vers un serveur manipulé ou une page Web dangereuse en simulant de faux faits.
Apps : amies ou ennemies ?
Les applications sont l'un des éléments les plus importants de tout appareil mobile. Il existe aujourd'hui une application pour presque tous les besoins. Il n'est plus guère imaginable de communiquer sans WhatsApp ou Facebook, de partir en voyage sans avoir consulté une fois l'application mobile des CFF ou de régler une facture récemment reçue sans application de paiement. Bien que les applications mobiles simplifient énormément notre vie privée et professionnelle, des dangers de plus en plus sophistiqués nous guettent. En effet, grâce aux applications, il est facile pour les cybercriminels d'installer des logiciels malveillants sur les appareils mobiles. Comme on peut le voir avec Android, le nombre énorme d'applications et de magasins d'applications représente un risque considérable pour la sécurité des appareils mobiles. De nombreux utilisateurs d'appareils mobiles téléchargent des applications qui ne sont pas soumises à un contrôle de qualité suffisant. En particulier, les apps prétentieux, qui ne sont rien d'autre que des copies d'apps connues, restent très difficiles à détecter pour l'utilisateur. Les cybercriminels peuvent ainsi installer des logiciels espions sur les appareils mobiles sans se faire remarquer. Cela permet par exemple d'accéder directement à la caméra vidéo de l'utilisateur sans qu'il s'en rende compte. En outre, les applications enregistrent généralement automatiquement la localisation d'un utilisateur. Les criminels peuvent ainsi non seulement déterminer l'emplacement exact, mais aussi déduire l'activité momentanée d'un utilisateur.
Comme un fromage d'Emmental
Les trous dans la sécurité du système d'exploitation d'Android, mais aussi d'iOS, sont comparables à un fromage d'Emmental. Le système d'exploitation d'un appareil mobile représente une grande menace pour la sécurité. Celui-ci est souvent utilisé comme porte d'entrée pour des attaques, comme par exemple le logiciel espion Pegasus qui a exploité trois failles dans iOS. Une faille dans le navigateur web Safari et deux autres dans le noyau du système d'exploitation mobile iOS ont permis aux pirates de lire les messages et les e-mails, de suivre les appels, de récupérer les mots de passe, de faire des enregistrements sonores et de suivre la localisation de l'utilisateur. Il est toutefois bien connu qu'Android est le système d'exploitation le moins sûr au monde. Rien que l'année dernière, 523 failles de sécurité ont été découvertes. Le dernier virus en date s'appelle Judy et a été installé sur l'appareil mobile à l'aide d'une application de l'entreprise sud-coréenne Kiwini. Selon les experts, jusqu'à 36 millions d'appareils sont infectés par ce virus, la plupart du temps à l'insu du propriétaire de l'appareil. Ce logiciel malveillant ne vise pas les données de ses victimes, mais génère des clics sur des annonces publicitaires Google via une fenêtre cachée. Les développeurs de logiciels malveillants encaissent de l'argent grâce aux clics frauduleux, car ceux-ci proviennent de leur page d'accueil du point de vue du guichet d'affichage. Cloak and Dagger est également un logiciel malveillant récent sur Android. Il permet aux pirates de créer des notifications invisibles à l'écran, qui passent inaperçues aux yeux de l'utilisateur. Cloak and Dagger permet d'enregistrer les frappes au clavier à l'insu des utilisateurs, de voler des données sensibles et d'installer d'autres applications qui peuvent donner accès à presque toutes les fonctions. En raison d'un processus de sécurité de qualité très rigide, les apps de l'App-Store d'Apple présentent toutefois une sécurité nettement plus élevée. Chaque nouvelle application doit d'abord être soumise à un test de sécurité à plusieurs niveaux par Apple. Ce n'est qu'ensuite qu'elle est autorisée à être utilisée dans l'App-Store.
Si le matériel est infecté, cela coûte cher
Même le matériel d'un appareil mobile n'est pas exempt de failles de sécurité. L'année dernière, on a appris que près de 900 millions d'appareils Android avaient été touchés par une faille de sécurité dans les chipsets du fournisseur Qualcomm. Par chipset, on entend plusieurs circuits intégrés qui remplissent ensemble une ou plusieurs fonctions dans l'appareil mobile, par exemple pour le GPS ou les capteurs de l'appareil. Si les failles de sécurité sont exploitées, les pirates ont un accès complet à l'ensemble de l'appareil mobile, ce qui leur permet de manipuler facilement le logiciel des chipsets et d'installer des applications malveillantes directement sur l'appareil mobile. Étant donné que de telles vulnérabilités sont préinstallées sur les chipsets des appareils mobiles, la correction d'une faille de sécurité est un processus très complexe et coûteux. Dans le pire des cas, l'appareil mobile doit être entièrement remplacé. Jusqu'à ce qu'un nouvel appareil avec la mise à jour de sécurité soit à nouveau disponible, il faut ensuite parcourir toute la chaîne logistique, de l'usine jusqu'au client.
Employeurs en danger
Les utilisateurs d'appareils mobiles ne sont pas conscients du fait que l'utilisation privée de la communication mobile peut également mettre en danger leur propre employeur. Les utilisateurs privés d'appareils mobiles omettent souvent de protéger suffisamment leurs appareils avec un code PIN ou un mot de passe approprié. Lorsqu'un mot de passe existe, il est souvent créé selon le schéma "12345", c'est-à-dire qu'il n'offre pas une protection suffisante contre les personnes non autorisées. En général, les utilisateurs ont tendance à ne sécuriser leur téléphone portable ou leur tablette qu'avec une authentification à facteur unique. Cela signifie qu'un seul niveau de sécurité, par exemple un mot de passe, est nécessaire pour protéger l'appareil mobile contre les agresseurs. Une authentification à deux facteurs serait bien mieux adaptée, avec deux niveaux de sécurité protégeant l'appareil mobile contre les tiers criminels. Par exemple, pour se connecter aux systèmes d'e-banking, on utilise souvent des jetons de sécurité ou des codes SMS en plus de la saisie du nom d'utilisateur et du mot de passe. Les empreintes digitales, le scanner d'iris ou le GPS peuvent également assurer une sécurité accrue en plus d'un mot de passe. Sans authentification à deux facteurs, les professionnels n'ont souvent besoin que de quelques secondes pour craquer un mot de passe simple. Au moyen de la "méthode brachiale", un logiciel essaie toutes les combinaisons de caractères possibles jusqu'à ce que le mot de passe soit trouvé. Pour un mot de passe de six lettres (minuscules), il ne faut que 6,8 secondes à une unité centrale quadruple pour le pirater. C'est précisément ce qui a été fatal au groupe Internet Yahoo en 2014. Des cybercriminels ont réussi à voler au moins un demi-milliard de données d'utilisateurs, qu'ils ont ensuite mis en vente sur le Darknet pour une bonne somme d'argent.
Il devient de plus en plus difficile de distinguer l'utilisation privée de l'utilisation professionnelle. Dans l'entreprise, les appareils mobiles sont généralement le maillon faible de la chaîne de sécurité, qui est toujours négligé et insuffisamment protégé. Le problème est que l'utilisation privée et professionnelle des appareils mobiles rend difficile la délimitation entre les deux mondes ainsi que le contrôle dans l'environnement professionnel. Malgré cela, les entreprises commencent soit à restreindre davantage l'utilisation des appareils mobiles, soit à mieux les protéger contre les abus.
Le phishing peut être massivement endigué
Les appareils mobiles sont la principale porte d'entrée pour les attaques de phishing ou d'ingénierie sociale. La manipulation ciblée des collaborateurs entraîne chaque année des dommages se chiffrant en milliards. Des exemples récents montrent qu'il est possible de dérober beaucoup d'argent à de grandes entreprises : En 2016, le fabricant de jouets Mattel a perdu trois millions de dollars américains à cause de l'ingénierie sociale, et le sous-traitant automobile Leoni a même perdu 40 millions d'euros. Selon le FBI, le piratage de sécurité de Yahoo déjà mentionné avait également pour origine un e-mail de phishing envoyé à un collaborateur de Yahoo. De petites et grandes entreprises suisses comme RUAG, Digitech, Galaxus et d'autres ont également été fortement touchées par le passé. Ainsi, des pirates russes ont probablement réussi à dérober 20 gigaoctets de données du groupe d'armement RUAG à l'aide d'un maliciel de la famille Turla, avec les dommages que cela implique. Dans une étude récente de KPMG, 88 % des entreprises suisses interrogées indiquent avoir été victimes d'une cyberattaque au cours des douze derniers mois. Cela représente une augmentation d'environ 34 pour cent par rapport à l'année précédente. Pour plus de la moitié des entreprises (56 %), l'attaque a entraîné une interruption de l'activité commerciale, et pour plus d'un tiers (36 %) des entreprises interrogées, l'attaque a entraîné un préjudice financier direct.
Les raisons d'un hameçonnage et d'une ingénierie sociale réussis ne sont pas seulement dues à la bonne foi des collaborateurs, mais aussi au manque de formation pour sensibiliser les collaborateurs aux dangers de l'ingénierie sociale. Une fois que les pirates ont infecté un seul appareil mobile avec un logiciel malveillant, ils peuvent rapidement accéder à l'ensemble du réseau de l'entreprise et télécharger ou modifier des données sensibles sans être dérangés.
Dans la plupart des entreprises, il n'existe pas de liste blanche des applications autorisées et sécurisées. Il manque ainsi aux collaborateurs un cadre d'orientation contraignant pour le téléchargement d'applications fiables. En l'absence de telles restrictions, des applications malveillantes de tiers parviennent souvent sur les téléphones portables et les tablettes personnels, voire sur ceux de l'entreprise. En outre, les entreprises n'actualisent souvent pas leurs systèmes logiciels de manière régulière. Les attaquants ont ainsi plus facilement la possibilité d'accéder à des informations importantes sur la faille de sécurité existante. De plus, les entreprises sont souvent relativement lentes à mettre à jour leurs propres logiciels. Bien qu'elles aient connaissance d'une faille de sécurité, les entreprises partent souvent du principe, par négligence, qu'elles sont les seules à connaître cette faille. De ce fait, de nombreuses vulnérabilités ne sont pas améliorées pendant des années. En moyenne, 153 jours s'écoulent entre la découverte et la correction d'une faille de sécurité dans l'entreprise.
Les modèles commerciaux numériques très menacés
Les appareils mobiles sont souvent la première chose que l'on utilise le matin et la dernière que l'on a en main avant d'aller se coucher. Selon une étude, les gens consultent en moyenne 88 fois par jour leur téléphone portable et déverrouillent 53 fois une application. L'utilisation des appareils mobiles étant de plus en plus intensive, la menace de cyberattaques augmente rapidement. Paradoxalement, bien que de nouveaux modèles commerciaux numériques avec des appareils mobiles et des applications encore plus innovants apparaissent constamment sur le marché, les particuliers et les entreprises se préoccupent encore trop peu de leur sécurité. Dans l'étude de KPMG, environ 65 % des entreprises suisses interrogées indiquent qu'elles ne travaillent pas systématiquement sur des mesures conviviales de cybersécurité. Seules 53 % des entreprises interrogées déclarent même reconnaître les attaques et avoir la capacité d'y réagir de manière appropriée. En outre, 11 % seulement font appel à des spécialistes. Il est donc encore trop facile pour les pirates d'accéder aux données hautement sensibles des particuliers et des entreprises, soit parce que la protection est inexistante, soit parce qu'elle ne répond pas aux normes requises. À quoi servent donc l'évolution numérique et l'utilisation de nouvelles technologies, comme l'impression 3D, le paiement mobile ou l'industrie 4.0, si nous n'accordons pas suffisamment d'importance à la protection de la communication mobile et de l'infrastructure critique ? L'homme, son comportement et son utilisation de la technologie mobile sont un obstacle à une protection efficace. Des formations de sensibilisation spécifiques au sein de l'entreprise sont une mesure appropriée pour modifier le comportement humain avec les appareils mobiles. Il est impératif de former et donc d'augmenter l'efficacité des mesures de sécurité dans l'utilisation de la communication mobile, afin que le progrès technique ne mette pas durablement en danger l'homme et son environnement - et ce, mieux vaut hier que demain. (Franco Monti)
Cet article est d'abord paru dans le rapport sectoriel "Madia Trends I" du 14 juillet 2017.
 L'auteur : Après avoir travaillé pendant de nombreuses années comme partenaire dans des sociétés de conseil internationales, Franco Monti a fondé début 2016 sa propre entreprise, Monti Stampa Furrer & Partners AG, qui se concentre sur la cybersécurité et la réglementation des télécommunications. Franco Monti a également mis sa riche expérience à la disposition des secteurs des télécommunications, des médias et de l'énergie. Franco Monti a commencé son activité professionnelle en tant que cadre chez AT&T, avant de devenir directeur adjoint d'une entreprise technologique et membre du conseil d'administration d'une start-up et d'une entreprise de construction. Il est président de la Swiss Mobile Association (Smama) et dispose d'un diplôme d'ingénieur EPF et d'une licence en économie HSG. |
Graphique de la société : Monti Stampa Furrer & Partners AG, photo : zVg