Bitdefender identifica malware e reti criminali per le frodi pubblicitarie online
Bitdefender ha scoperto un nuovo malware, insieme a una rete criminale, specializzato in frodi pubblicitarie e rimasto inosservato per anni.


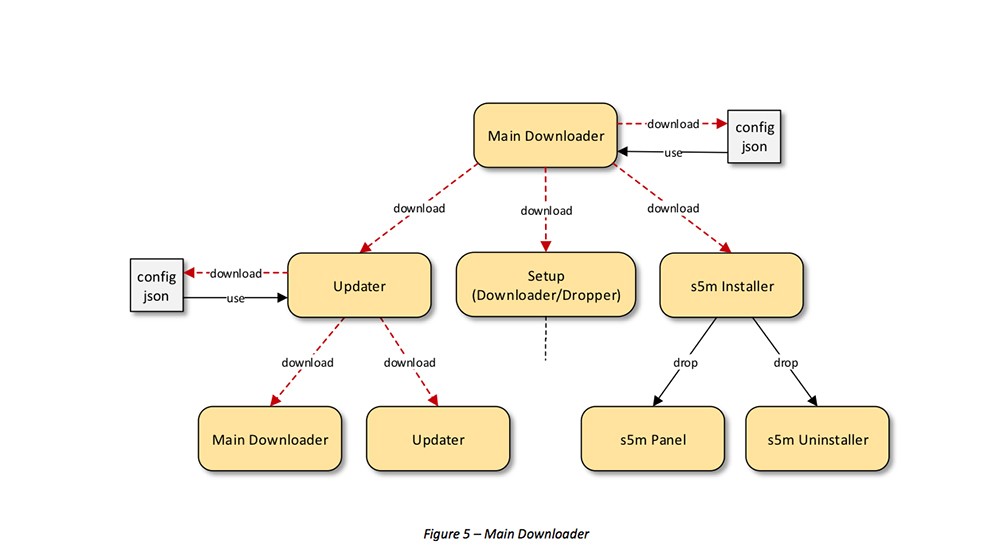
Bitdefender, produttore di pacchetti software antivirus, ha scoperto un malware progettato per le frodi pubblicitarie e attivo dal 2012. Il malware, soprannominato "Zacinlo" da Bitdefender, è un adware basato su rootkit e costruito su un design configurabile e altamente modulare che può estendere le sue funzionalità in qualsiasi momento tramite script e file di configurazione. Un PC infettato da Zacinlo apre istanze invisibili del browser per caricare banner pubblicitari e simulare clic su di essi, oppure scambia gli annunci caricati nel browser con quelli dell'aggressore, consentendo ai truffatori di raccogliere entrate pubblicitarie in background.
Zacinlo è gestito dall'utente stesso tramite un servizio VPN gratuito e anonimo chiamato s5Mark installato. Il software s5Mark ha una semplice interfaccia grafica che funge da facciata legittima per il comportamento indesiderato che si cela dietro le quinte. Una volta installato, gli utenti meno esperti di tecnologia vengono ingannati pensando di utilizzare una connessione VPN, quando il software non sta nemmeno tentando di farlo. A differenza di altri malware, come i ransomware, Zacinlo è invisibile all'utente e può quindi adempiere ai suoi scopi fraudolenti per molto tempo, causando notevoli danni finanziari alle piattaforme pubblicitarie online.
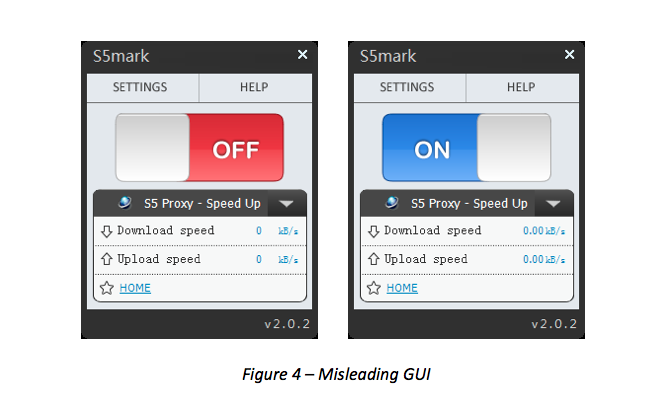
Il software non è affatto innocuo per gli utenti. Il malware è basato su rootkit e comunica costantemente in background con una postazione centrale che gestisce, configura e, se necessario, estende il software. Ciò consente al driver del rootkit di proteggere se stesso e i suoi componenti da altri software, in particolare dal riconoscimento o dalla limitazione della sua funzionalità criminale. Spesso, quindi, il malware non può essere facilmente riconosciuto, bloccato o eliminato.
Inoltre, il malware apre la porta a ulteriori potenziali vulnerabilità di sicurezza: può inserire codice JavaScript personalizzato nei siti web visitati dall'utente o installare quasi tutti i software al volo, estendendo così le sue funzionalità. Inoltre, Zacinlo può esfiltrare informazioni dal computer infetto e riferirle al centro di controllo, ad esempio sulle soluzioni anti-malware installate o sulle applicazioni ad avvio automatico. Il malware può anche scattare schermate e inviarle ai server di comando e controllo degli aggressori.
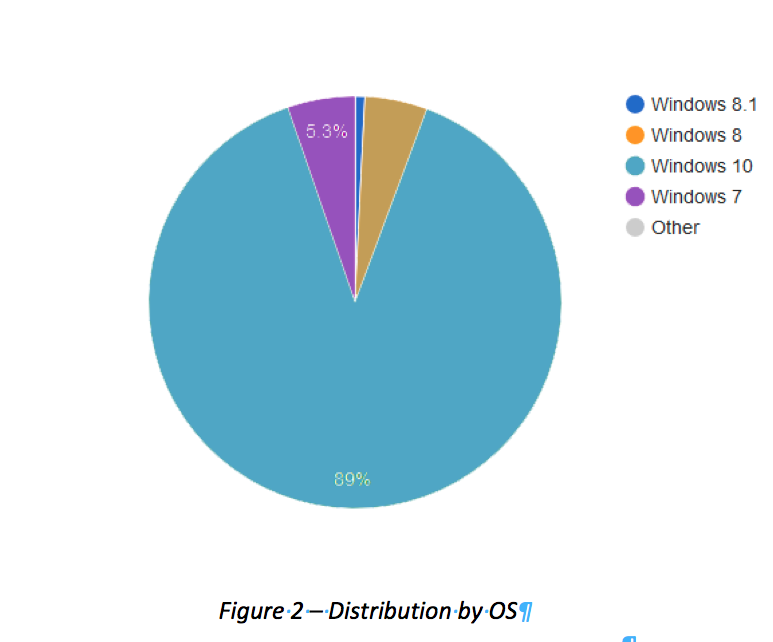
Per ottenere pubblicità, Zacinlo utilizza diverse piattaforme, tra cui Google AdSense. Il malware viene eseguito su sistemi operativi Windows e ha una chiara affinità con Windows 10.
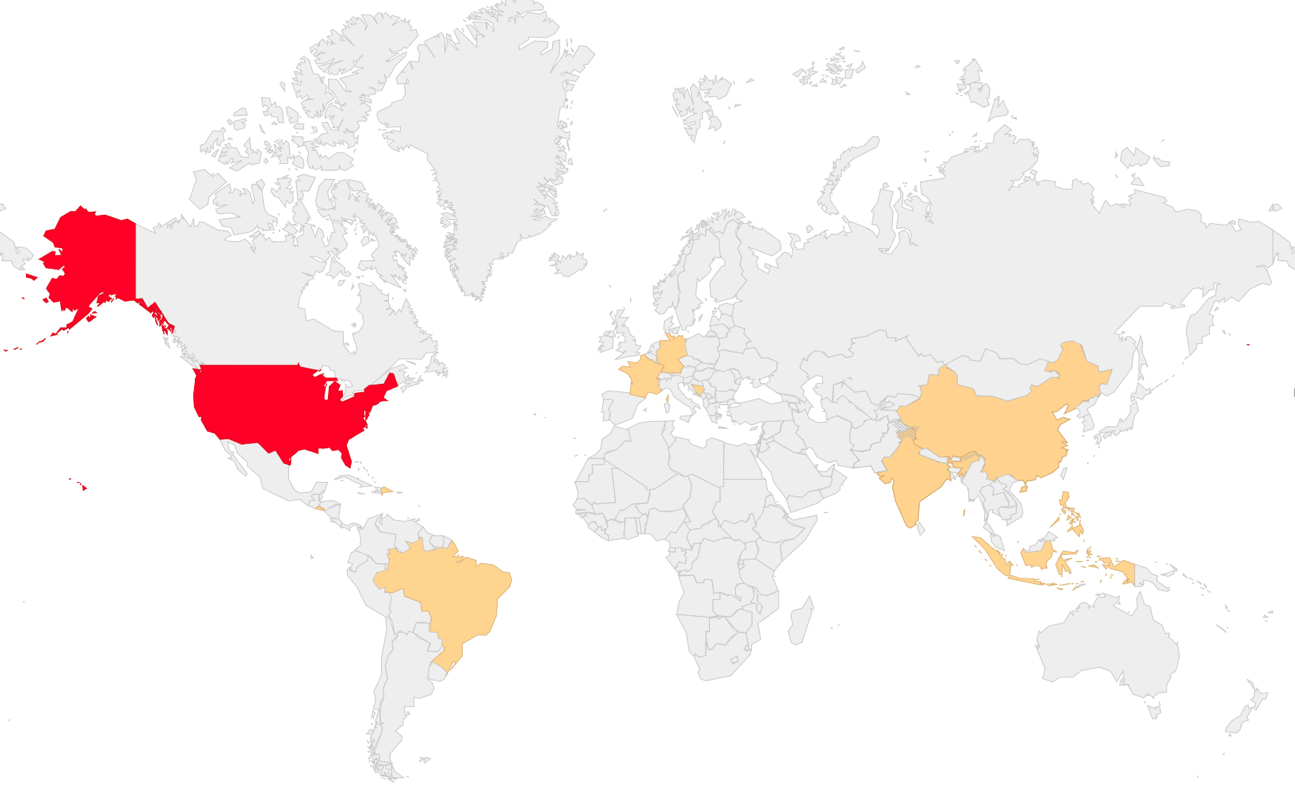
Dal punto di vista geografico, il software è attivo in tutto il mondo, ma in particolare nei mercati ad alta rilevanza pubblicitaria come Stati Uniti, Germania e Francia. Il malware può utilizzare una varietà di browser per le sue attività, tra cui Edge, Internet Explorer, Firefox, Chrome, Opera e Safari.
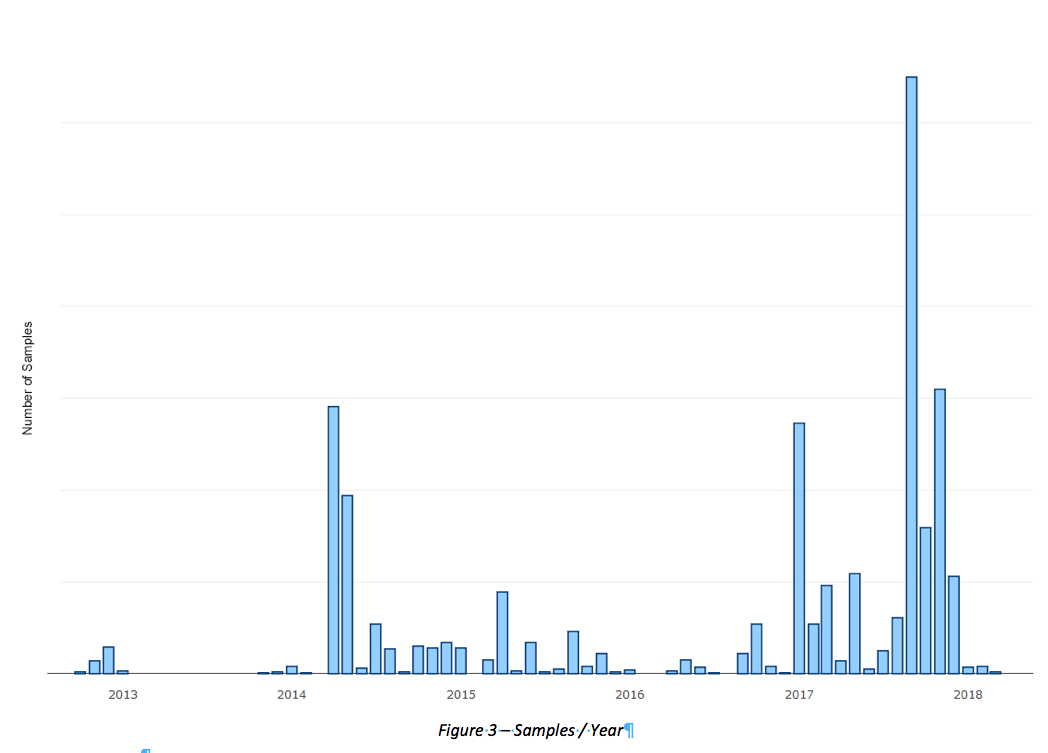
Le attività criminali con Zacinlo possono essere fatte risalire al 2012. Tuttavia, l'utilizzo è aumentato notevolmente dalla fine del 2017.
Zacinlo è estremamente difficile da rimuovere a causa della sua stretta integrazione con il sistema operativo e, grazie ai suoi meccanismi di difesa, non viene rilevato nemmeno dalle comuni soluzioni anti-malware. In caso di infezione, Bitdefender consiglia - senza sorpresa - una scansione del sistema in Bitdefender Rescue Mode per rimuovere il rootkit e tutti i suoi componenti adware.
Per aiutare la comunità della sicurezza a fermare Zacinlo e i criminali informatici che si celano dietro il malware, Bitdefender ha analizzato in dettaglio il malware e i suoi processi. Il rapporto completo è disponibile gratuitamente all'indirizzo questo link disponibile.