Bitdefender identifie un malware et un réseau criminel de fraude publicitaire en ligne
Bitdefender a découvert un nouveau logiciel malveillant, ainsi qu'un réseau criminel spécialisé dans la fraude publicitaire, qui était resté indétecté depuis des années.


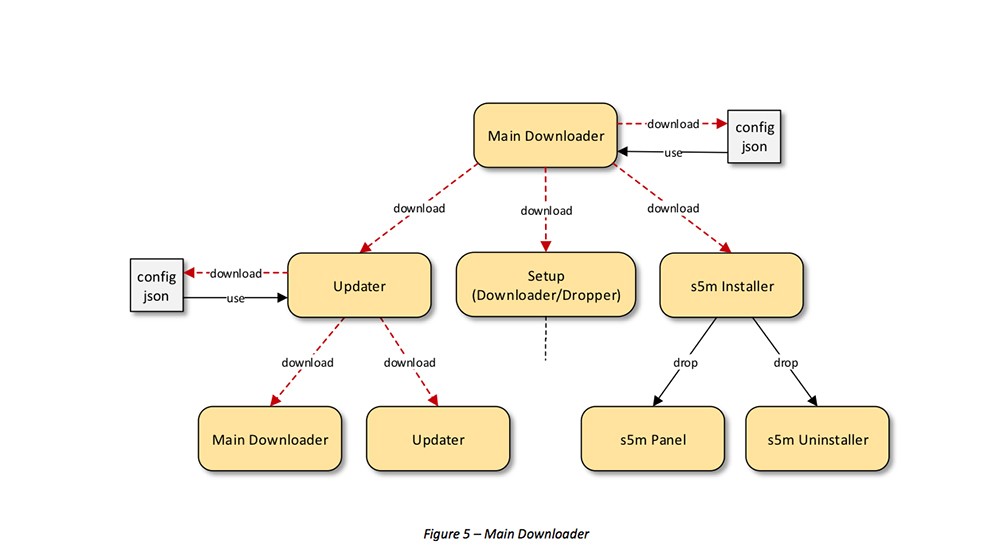
Bitdefender, éditeur de progiciels antivirus, a découvert un malware conçu pour la fraude publicitaire et actif depuis 2012. Le malware, baptisé "Zacinlo" par Bitdefender, est un adware basé sur un rootkit qui s'appuie sur une conception configurable et hautement modulaire, capable d'étendre ses fonctionnalités à tout moment via des scripts et des fichiers de configuration. Un PC infecté par Zacinlo ouvre soit des instances de navigateur invisibles pour y charger des bannières publicitaires et simuler des clics sur celles-ci, soit il échange les publicités chargées dans le navigateur avec celles de l'attaquant, de sorte que les escrocs collectent des revenus publicitaires en arrière-plan.
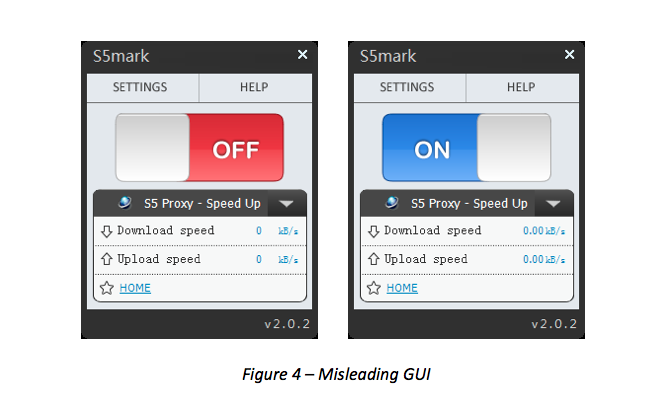
Zacinlo est géré par l'utilisateur lui-même via un service VPN gratuit et anonyme appelé s5Mark est installé sur le site. Le logiciel s5Mark a une interface graphique simple qui sert de façade d'apparence légitime à un comportement indésirable en coulisses. Après l'installation, les utilisateurs moins expérimentés sur le plan technique sont persuadés d'utiliser une connexion VPN, alors que le logiciel n'essaie même pas de le faire. Contrairement à d'autres logiciels malveillants, tels que les ransomwares, Zacinlo est en soi invisible pour l'utilisateur, ce qui lui permet de poursuivre ses objectifs frauduleux pendant très longtemps, causant des dommages financiers considérables aux plateformes de publicité en ligne.
Pourtant, le logiciel n'est en aucun cas sans danger pour les utilisateurs. Le logiciel malveillant est basé sur un rootkit et communique en permanence en arrière-plan avec un service central qui gère, configure et peut étendre le logiciel si nécessaire. Ainsi, le pilote rootkit peut se protéger lui-même et ses composants contre d'autres logiciels, notamment contre le fait d'être détecté ou de limiter sa fonctionnalité criminelle. Il est donc souvent impossible de détecter, d'arrêter ou de supprimer facilement le logiciel malveillant.
En outre, le logiciel malveillant ouvre la porte à d'autres failles de sécurité potentielles : il peut ainsi insérer du code JavaScript personnalisé dans les pages Web visitées par l'utilisateur ou enregistrer l'installation de presque n'importe quel logiciel en cours d'exécution, étendant ainsi ses fonctionnalités. En outre, Zacinlo peut exfiltrer des informations de l'ordinateur infecté et les signaler à la centrale, par exemple sur les solutions antimalware installées ou les applications de démarrage automatique. Le malware peut également effectuer des captures d'écran et les envoyer aux serveurs Command&Control des pirates.
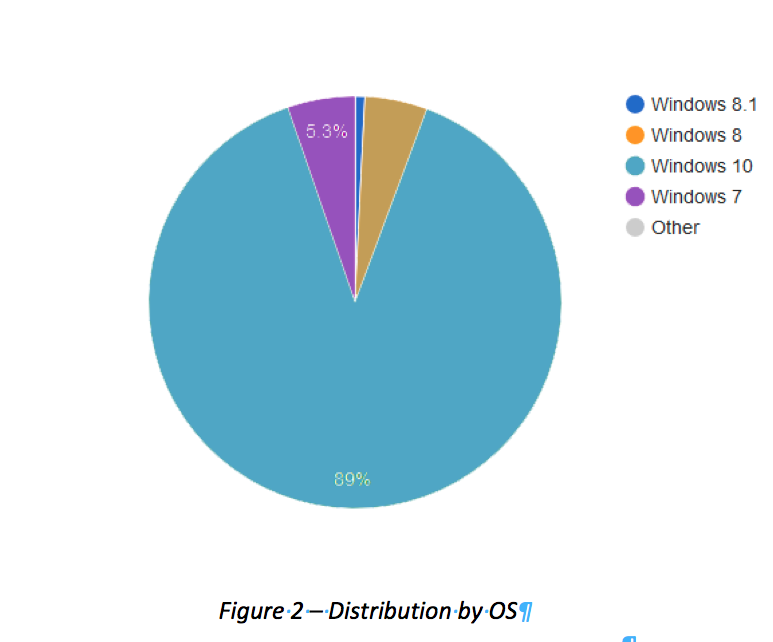
Pour obtenir de la publicité, Zacinlo utilise plusieurs plates-formes, y compris Google AdSense. Le malware fonctionne sur les systèmes d'exploitation Windows et a une affinité évidente avec Windows 10.
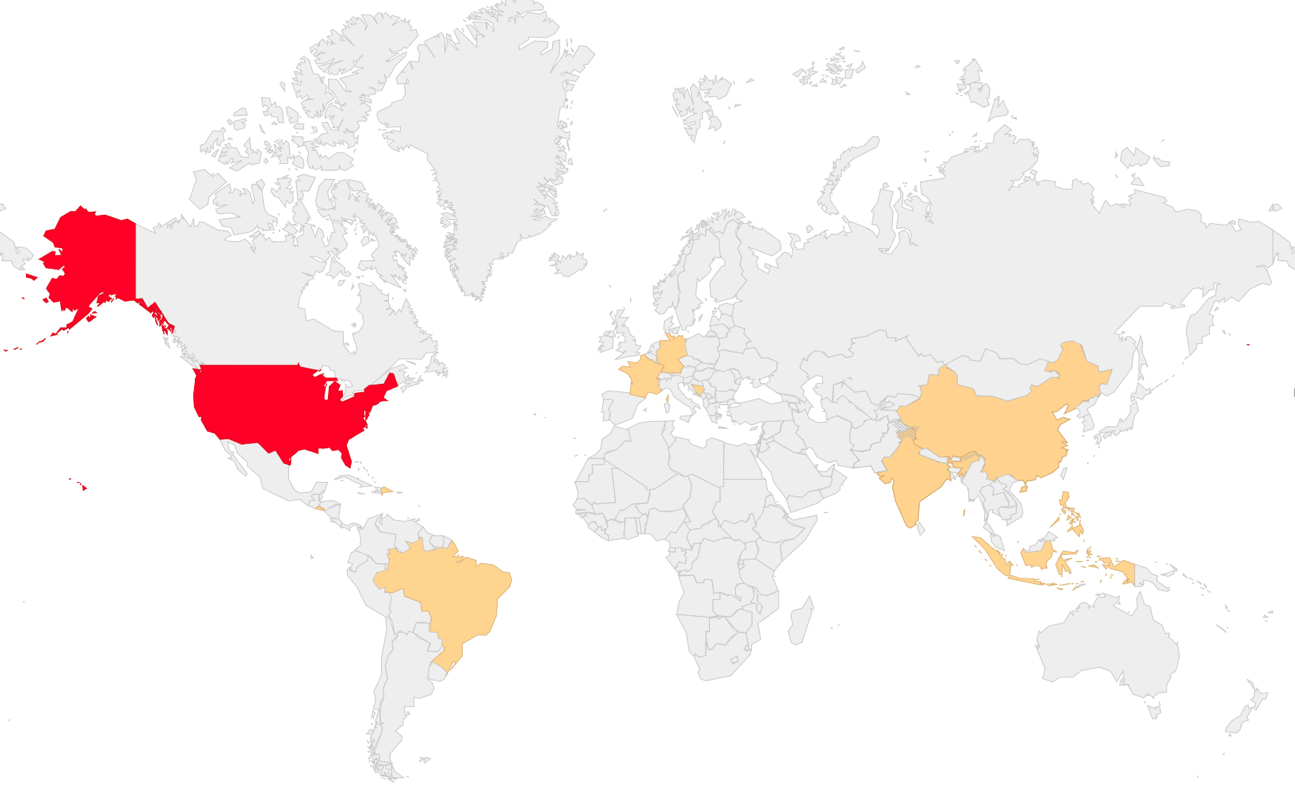
Géographiquement, le logiciel est actif dans le monde entier, mais en particulier sur les marchés où la publicité est très importante, comme par exemple aux États-Unis, en Allemagne et en France. Le malware peut utiliser une grande variété de navigateurs pour ses activités, y compris Edge, Internet Explorer, Firefox, Chrome, Opera et Safari.
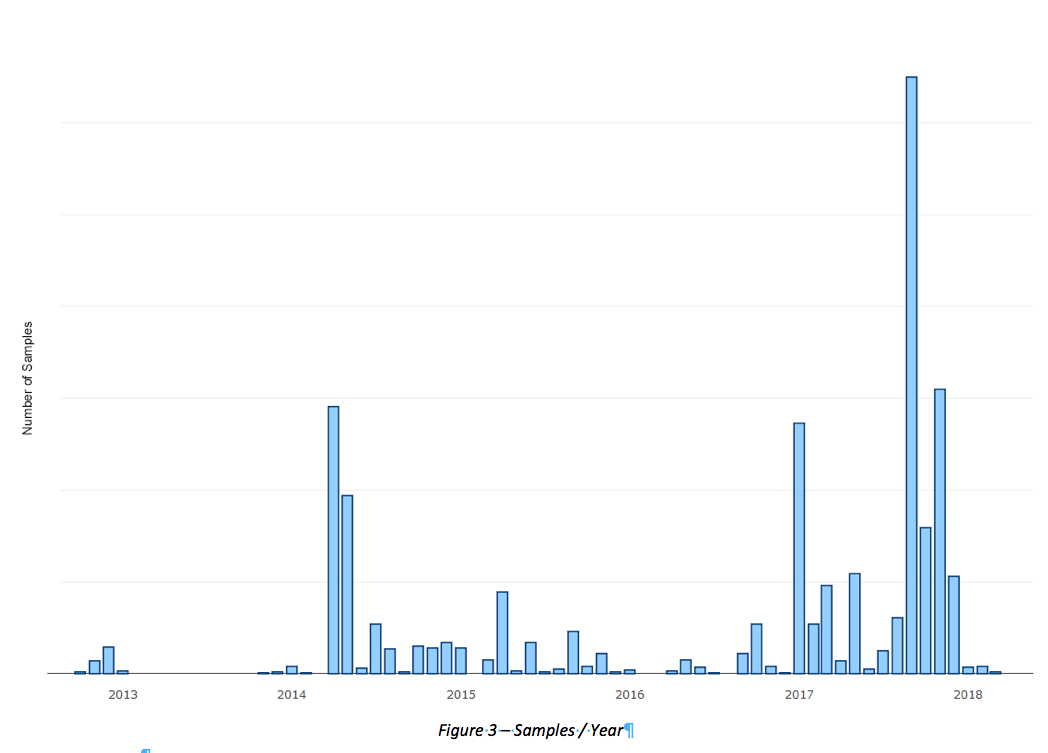
Les activités criminelles avec Zacinlo peuvent être datées jusqu'en 2012. Depuis fin 2017, l'utilisation a augmenté de manière spectaculaire.
Zacinlo est extrêmement difficile à supprimer en raison de son intégration étroite avec le système d'exploitation et, grâce à ses mécanismes de défense, il n'est pas non plus détecté par les solutions anti-malware courantes. En cas d'infection, Bitdefender recommande - sans surprise - d'effectuer un scan du système en mode Bitdefender Rescue afin de supprimer le rootkit et tous ses composants adwares.
Pour aider la communauté de la sécurité à arrêter Zacinlo et les cybercriminels derrière le malware, Bitdefender a analysé en détail le malware et ses processus. Le rapport complet en anglais est disponible gratuitement à l'adresse suivante ce lien à disposition.